Azərbaycanca
 По-русски
 English

 О нас
"Дырка" в iOS позволяет считывать все действия пользователя
26
фев
2014
14:02
Читайте наши новости в Google
Узнавайте о новостях первыми
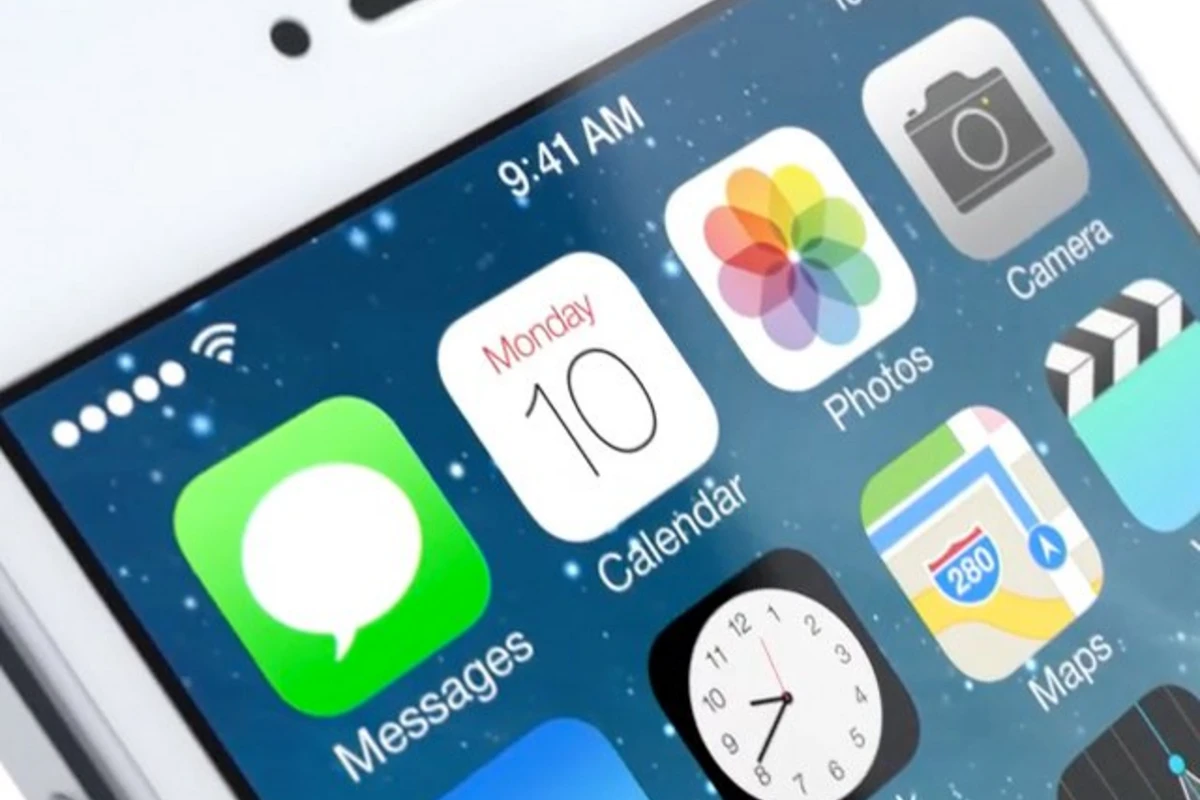
В iOS обнаружена еще одна критическая уязвимость. Она позволяет злоумышленникам, используя запущенные в фоновом режиме программы, получать доступ ко всем данным, вводимым человеком. Создателям первого "кейлогера" для iOS даже удалось разместить его в App Store. Уязвимость была обнаружена компанией FishEye. "Функция" работает на всех версиях iOS 6, и на iOS 7, включая последнюю iOS 7.06, в которой Apple исправила критическую ошибку в безопасности, возникающую при установке защищенного соединения SSL/TLS. В FishEye опытным путем выяснили, что приложения, работающие в фоновом режиме, можно использовать для того, чтобы считать данные о всех нажатиях на экран и на физические кнопки и переправить их на удаленные серверы. Таким образом можно, к примеру, воровать чужие пароли, переписку и так далее. Обновления системы безопасности, которое устраняло бы уязвимость, Apple пока что не выпустила. Теоретически злоумышленники могут обманным путем заставить пользователя установить и запустить приложение с подобным функционалом, замаскировав его, к примеру, под игру. Пока что единственная гарантия безопасности - скачивать приложения только от разработчиков, которым вы доверяете.
Похожие новости
У тренировок обнаружили способность «перепрограммировать» сердце
Регулярные аэробные нагрузки меняют не только работу сердца, но и строение нервных узлов, участвующих в его регуляции. При этом изменения справа и слева оказали...